
「大企業でも被害に遭うのに、中小企業がセキュリティ対策しても無駄?」実は中小企業こそ守りやすい理由
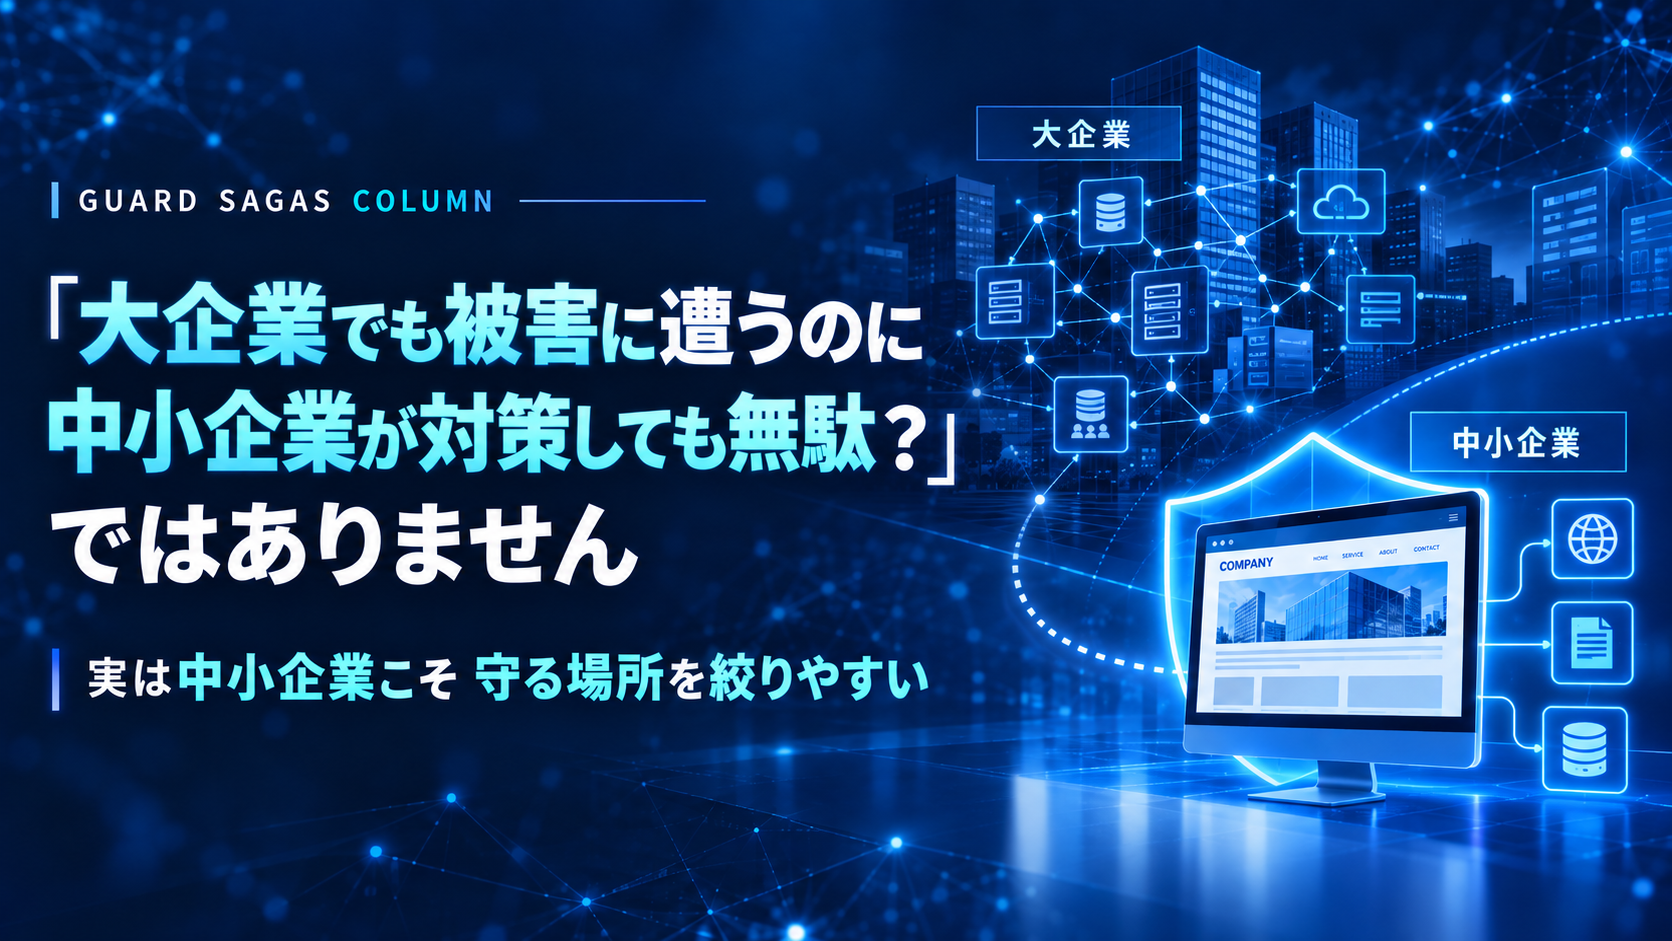
大企業でも被害に遭う時代。だからこそ、中小企業のセキュリティ対策には意味がある
「大企業ですらサイバー攻撃を防げないのに、うちのような小さな会社が対策しても意味がないのでは?」
大手企業への不正アクセスや情報漏えい、システム停止などのニュースを目にする機会が増えています。
専門のセキュリティ担当者を配置し、多額の予算を投じている大企業でさえ被害に遭う。
そんな状況を見て、中小企業の経営者の方は、こう思われるかもしれません。
「大企業でも防げないなら、うちが対策しても無駄では?」
「専門の担当者もいないし、そんな予算もない」
「結局、攻撃されたら防ぎようがないのでは?」
しかし、大企業がサイバー攻撃の被害に遭うことと、中小企業のセキュリティ対策に意味がないことは、まったく別の話です。
むしろ、一般的な中小企業のホームページには、大企業よりも構成がシンプルだからこそ、守るべき場所を把握しやすいという利点があります。
大企業のシステムは、想像以上に複雑です
大企業のセキュリティ対策が難しい理由のひとつに、管理しなければならないシステムの多さがあります。
例えば、大企業では次のような仕組みが利用されています。
- 数万人、数百万人が利用する会員システム
- 顧客情報や取引情報を管理する複数のデータベース
- 社内ネットワークや業務システム
- 外部サービスと接続するAPI
- 複数のクラウドサービス
- 国内外の事業所や拠点
- システム開発・運用を委託する外部企業
そして、これらのシステムは必ずしも独立しているわけではなく、複雑に接続されています。
つまり、守らなければならない場所が非常に多いのです。
システムが大規模になるほど、管理対象や外部との接続点が増え、すべての安全性を維持することが難しくなります。
どれほど優れたセキュリティ対策を導入していても、すべてのシステム、すべての接続先、すべての利用者を完全に管理することは容易ではありません。
大企業が被害を受ける背景には、こうした複雑さも関係しています。
中小企業の一般的なホームページは、もっとシンプルです
一方、中小企業の一般的な企業ホームページはどうでしょうか。
会社概要、事業内容、お知らせ、問い合わせフォームなどを中心としたサイトであれば、比較的シンプルな構成で運用されていることも少なくありません。
- WordPressなどのCMS
- PHPなどのサーバー側プログラム
- テーマやプラグイン
- 問い合わせフォーム
- サーバーやファイルの公開設定
- 管理画面とログイン機能
もちろん、中小企業でも複雑な業務システムやネットワークを運用している場合はあります。
しかし、会社案内を中心とした一般的なホームページに限れば、大企業の大規模なシステムと比べて、確認すべき箇所を絞り込みやすいのです。
守る場所が少ないということは、問題のある場所を把握し、ひとつずつ対策しやすいということでもあります。
これは、中小企業にとって大きな利点です。
攻撃者は、必ずしも大企業だけを狙っているわけではありません
サイバー攻撃というと、大企業や金融機関など、価値の高い情報を持つ組織を狙うものだと思われがちです。
しかし、実際にはインターネット上のWebサイトを自動的に調査し、侵入できる弱点を探す攻撃もあります。
攻撃者が探しているのは、必ずしも有名な企業ではありません。
古いシステム、更新されていないプラグイン、危険な公開設定など、攻撃に利用できる弱点を持ったWebサイトです。
そのため、従業員が数人の会社であっても、会社案内だけのホームページであっても、攻撃の対象になる可能性があります。
「小さい会社だから狙われない」と考えるのは危険です。
ただし、これは裏を返せば、攻撃に利用されやすい弱点を減らすことで、被害に遭うリスクを下げられるということでもあります。
高額なセキュリティシステムを導入しなければ守れない?
セキュリティ対策と聞くと、専門会社との高額な契約や、大規模な監視システムの導入を想像するかもしれません。
しかし、一般的な企業ホームページの安全性を高めるために、必ずしも大企業と同じ設備や予算が必要になるわけではありません。
まずは、基本的な管理をきちんと行うことが重要です。
- WordPressなどのCMSを最新の状態に保つ
- PHPをサポート対象のバージョンに更新する
- 古いプラグインや不要な機能を削除する
- 管理画面のパスワードを適切に管理する
- 管理画面に多要素認証を導入する
- 不要なファイルやバックアップを公開しない
- 問い合わせフォームの安全性を確認する
- 定期的にバックアップを取得する
- 外部から確認できる脆弱性や設定を定期的に点検する
これらは決して特別な対策ではありません。
しかし、基本的な対策ができていないことによって、攻撃者に侵入の機会を与えてしまう場合があります。
高度な攻撃をすべて防ぐことよりも、まずは既知の弱点を放置しないこと。それが中小企業のホームページを守る第一歩です。
「100%防げない」ことと「対策しても無駄」は違います
どのようなセキュリティ対策を行っても、サイバー攻撃を100%防げると保証することはできません。
これは大企業でも中小企業でも同じです。
では、完全に防げないからといって、対策する意味がないのでしょうか。
もちろん、そうではありません。
セキュリティ対策の目的は、絶対に攻撃されないことを保証するのではなく、攻撃が成功する可能性を減らし、被害を抑えることです。
例えば、古いプラグインに既知の脆弱性があるなら、更新や削除によって、その弱点を利用した攻撃を防げる可能性があります。
不要なファイルが公開されているなら、公開状態を見直すことで情報漏えいのリスクを減らせます。
また、バックアップを適切に管理しておけば、万一被害を受けた場合にも、復旧を進めやすくなります。
ひとつひとつの対策は小さくても、それらを積み重ねることには十分な意味があります。
自社サイトの安全性を、把握できていますか?
中小企業で特に気をつけたいのは、ホームページを制作したあと、ほとんど管理していないケースです。
制作会社に任せきりになっている。
担当者が退職して、現在の管理状況が分からない。
サーバーの契約だけは更新しているものの、システム自体は何年も前のまま。
このような状況では、そもそも何を確認すればよいのか分からないこともあるでしょう。
- ホームページは現在も安全に動いているか
- 古いシステムが使われていないか
- 外部から見える危険な設定はないか
- 不要な情報が公開されていないか
- 何から優先して対策すればよいか
まずは、こうした点を確認することが重要です。
自社サイトの状態を把握できれば、必要な対策を具体的に考えられるようになります。
中小企業だからこそ、守るべき場所から対策を始めましょう
大企業でサイバー攻撃の被害が相次いでいるからといって、中小企業の対策が無意味になるわけではありません。
大企業には、大企業ならではの複雑なシステムと管理上の課題があります。
一方、一般的な中小企業のホームページには、構成が比較的シンプルで、対策すべき箇所を絞り込みやすいという利点があります。
もちろん、ホームページを守るだけですべてのサイバー攻撃を防げるわけではありません。社内のパソコンやメール、ネットワークなどについても、必要な対策はあります。
それでも、公開しているホームページの安全性を確認することは、今すぐ始められる対策のひとつです。
「大企業でも被害に遭うから、対策しても無駄」ではありません。
「中小企業のシンプルなホームページだからこそ、守るべき場所を把握し、ひとつずつ対策できる」。
大切なのは、最初から完璧なセキュリティを目指すことではなく、自社の現状を知り、できる対策から始めることです。
まずは無料診断で、ホームページの状態を確認
GUARD SAGASは、一般的な企業ホームページを対象に、外部から確認できるセキュリティ上の問題や危険な設定などを診断するサービスです。
大企業向けの専門的な監視システムに代わるものではありませんが、ホームページの現状を把握し、基本的な対策を考えるための入口として利用できます。
外部診断だけでは、サーバー内部やすべての脆弱性を確認することはできません。
それでも、何も確認せずに放置するより、自社サイトの状態を知ることには意味があります。
まずは一度、ホームページの安全性を確認してみてはいかがでしょうか。